
OceanBase Cloudでは、業務上の要件に応じて組織内のメンバーを管理し、それぞれに権限を付与できます。メンバーは、付与された権限に基づいて1つまたは複数のプロジェクトの管理・保守を行います。
概念の説明
組織
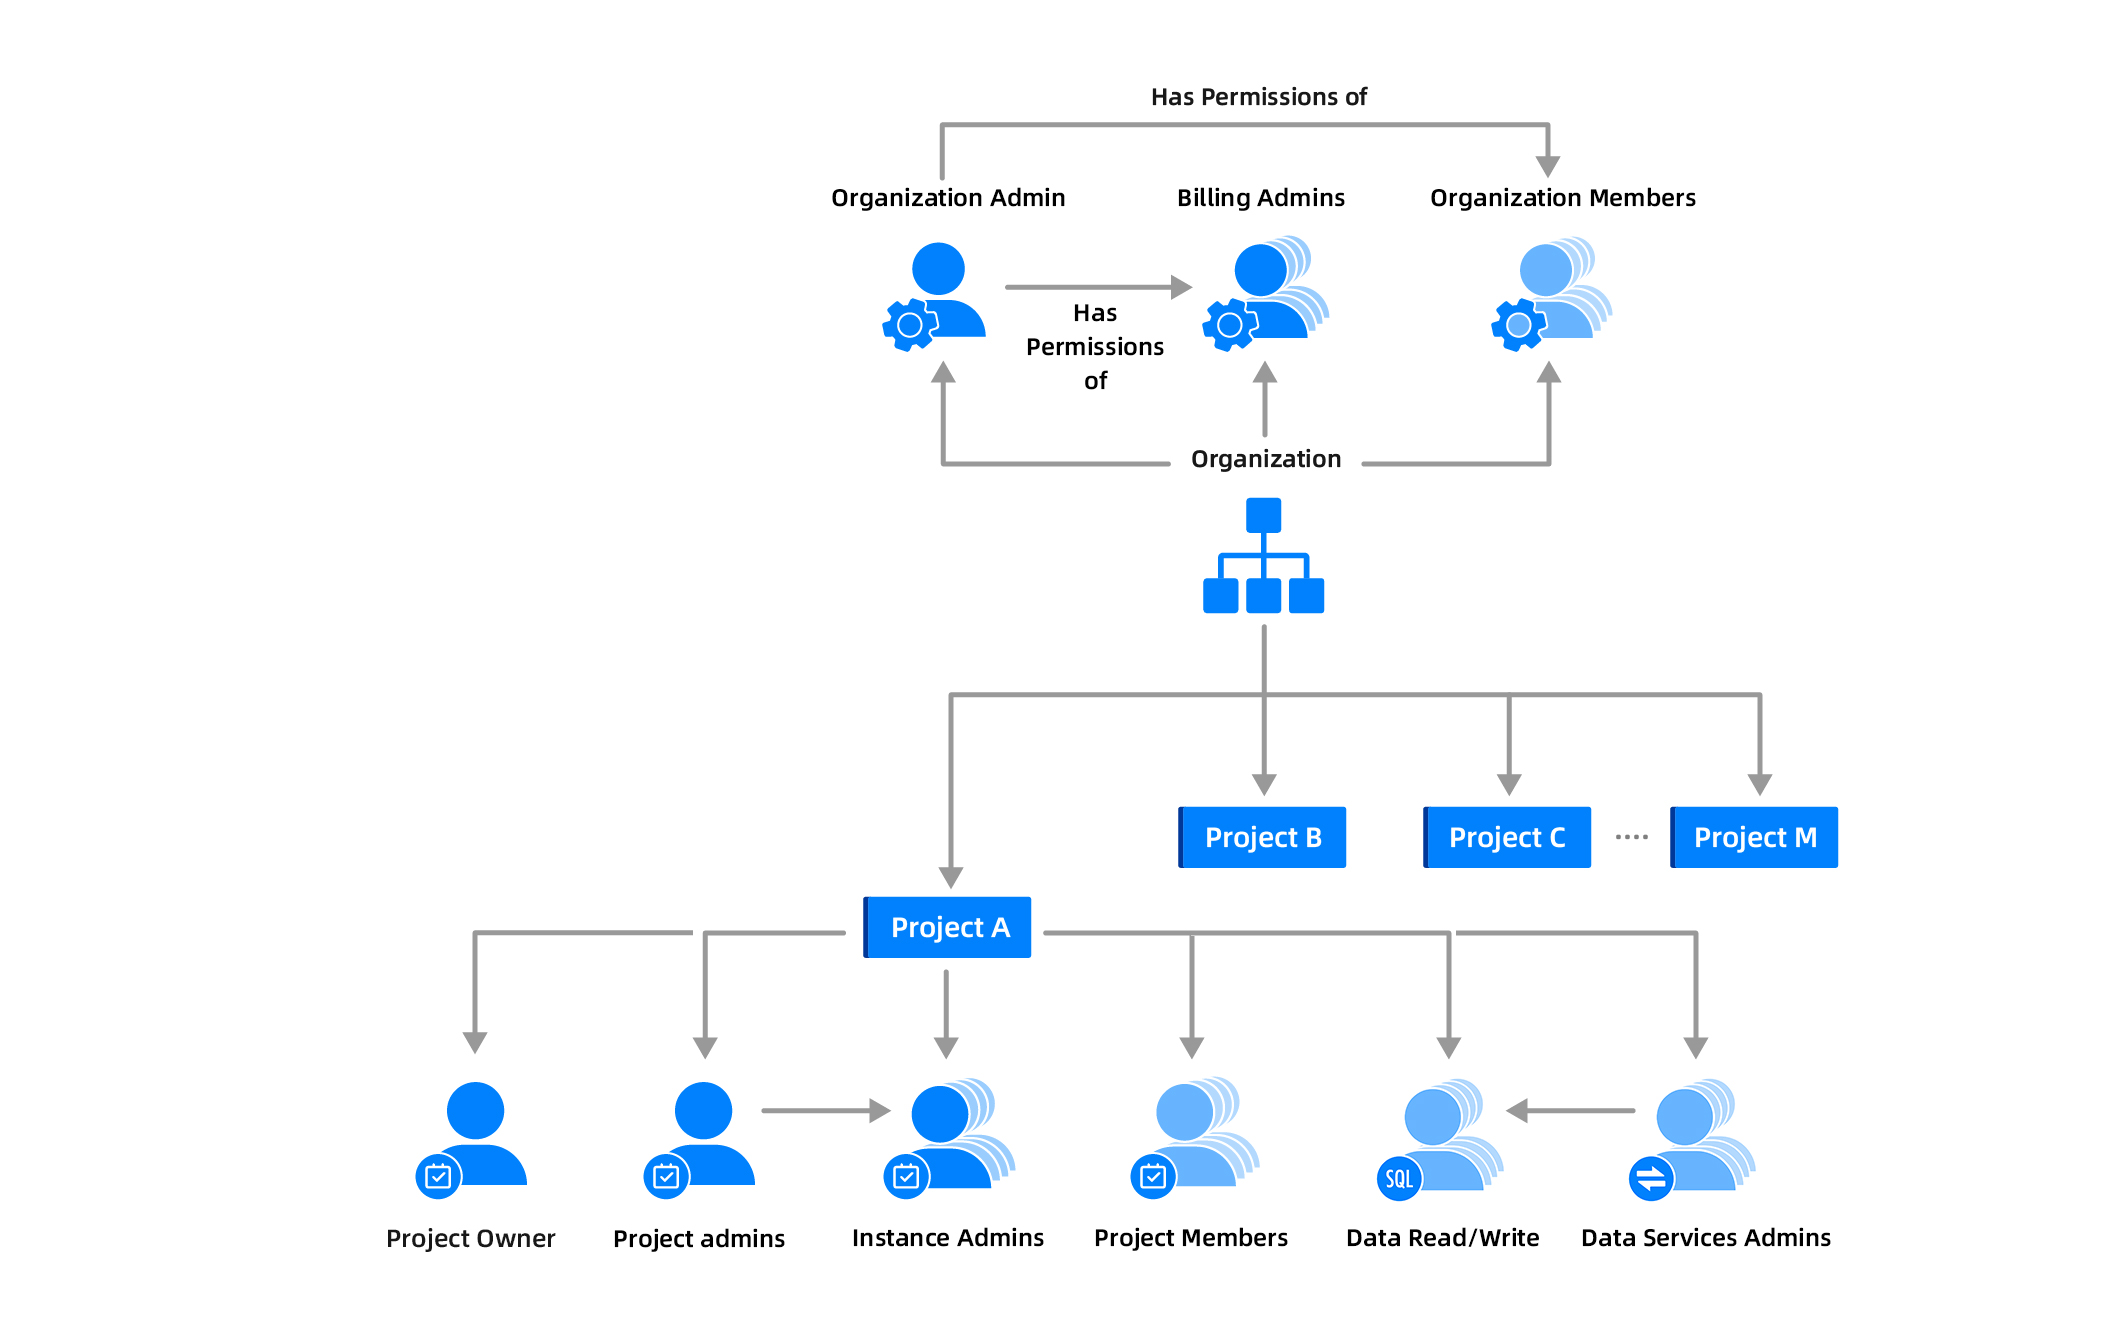
一般的には企業や機関を指します。1人のメンバーは複数の組織に所属でき、組織内部ではメンバーの分担に応じて、組織管理者、組織メンバー、費用管理者、プロジェクト管理者、インスタンス管理者、プロジェクトメンバーなどのロールが定義されます。OceanBase Cloudコンソールに初めてログインすると、デフォルトの組織が作成されます。
プロジェクト
一般的には企業内の事業部や事業グループを指します。各事業グループは、使用するITリソースと、それに関連する開発、運用保守、監視・アラートなどの管理操作を個別に管理します。OceanBase Cloudコンソールに初めてログインすると、デフォルトの組織の下にデフォルトのプロジェクトが作成されます。
メンバー
OceanBase Cloudコンソールにログインする、一意のUIDで識別されるユーザーです。メンバーは組織を通じて関連付けられ、割り当てられたロールに応じて、組織内のリソースや操作に対する権限が管理されます。
ロール
組織やプロジェクト内での役割を指します。例えば、「費用管理者」は費用や請求書に関する操作を担当します。現在サポートされているロールは、組織管理者、組織メンバー、費用管理者、プロジェクト管理者、インスタンス管理者、プロジェクトメンバーです。詳細については、ロール権限リストを参照してください。
- 組織管理者:組織所有者であり、組織内で最も高い権限を持つロールです。各組織には1人のみの組織管理者が存在します。
- 組織メンバー:現在の組織に対する読み取り専用権限のみを持ち、招待を受けて、プロジェクトのインスタンス管理者やプロジェクトメンバーになることができます。
- 費用管理者:費用センターの全機能に対するアクセスおよび操作権限を持ちます。
- プロジェクト所有者:プロジェクトの作成者または所有者です。プロジェクト内で最も高い権限を持ち、他のユーザーをプロジェクト管理者として招待できます。各プロジェクトには複数のプロジェクト所有者を設定できます。
- プロジェクト管理者:注文時には利用可能残高のみで支払うことができ、その他の権限はプロジェクト所有者と同じです。各プロジェクトには複数のプロジェクト管理者を配置可能です。
- インスタンス管理者:プロジェクト内のすべてのインスタンスに対する読み書き権限を持ちます。
- プロジェクトメンバー:プロジェクト内のすべてのインスタンスに対する読み取り専用権限を持ちます。
- データの読み書き:SQLウィンドウを通じてプロジェクト内のインスタンスに保存されたデータを読み書きし、SQL監査ログを確認することができます。また、プロジェクトメンバーのすべての権限も保有します。
- データサービス管理者:データサービスのタスクを管理し、インスタンスデータのインポートを実行することができます。また、プロジェクトメンバーのすべての権限も保有します。
適用シナリオ
初回ログイン
OceanBase Cloudコンソールに初めてログインする場合を例に、組織・プロジェクト管理の手順を説明します。
- OceanBase Cloudコンソールに初めてログインすると、デフォルトで1つの組織とプロジェクトが作成され、組織管理者の権限が付与されます。
- 自身のプロジェクトを作成すると、プロジェクト内で新しいインスタンスの作成、インスタンスの所属プロジェクトの変更、メンバーの招待、プロジェクトの削除などの操作を行うことができます。詳細については、プロジェクト管理を参照してください。
- 組織メンバーを招待し、メンバーにロールとプロジェクトを割り当てます。詳細については、メンバー管理を参照してください。
説明
Huawei Cloud Marketplace経由でログインするユーザーの場合、Huawei Cloud Marketplaceの購入者センター > 提携サービス > 企業管理でのロールと権限が同期されます。その後、Huawei Cloudコンソールで組織メンバーを招待し、メンバーにロールとプロジェクトを割り当てる必要があります。
組織への招待
ある組織の組織管理者から招待された場合、SMSまたはメールが送信されます。案内に従って招待を受け入れると、自身の組織ロールに基づいて操作を行うことができます。各ロールで実行できる操作の詳細については、ロール権限リストを参照してください。